
لجر 849 دلار امضاکننده اتمی مبتنی بر اندروید را چند روز پس از حمله به سختافزار معرفی کرد
لجر روز پنجشنبه آتوم را معرفی کرد، یک دستگاه مبتنی بر اندروید به قیمت 849 دلار که برای امضای تراکنشهای رمزارزی در کنار تلفن کاربر طراحی شده است.
این دستگاه شبیه یک گوشی هوشمند معمولی به نظر میرسد، اگرچه لجر میگوید که اینطور نیست زیرا اتصال موبایل آن فقط دادهها را منتقل میکند و هیچ تماس تلفنی، پیامک یا تماس اضطراری ندارد. بخش اندروید آن برنامههای روزمره را اجرا میکند. علاوه بر این، یک تراشه عنصر امن جداگانه سیستمعامل لجر را اجرا میکند که هر زمان کاربر پرداخت یا تراکنشی را تأیید کند، صفحهنمایش را در اختیار میگیرد.
گوتهیر آتوم را در رویداد Op3n لجر در پاریس ارائه داد. آتوم با اپلیکیشن Seeker موبایل سولانا از پیش نصب شده عرضه میشود که فروشگاه dApp سولانا (SOL) را باز میکند.
رزروها با قیمت رزرو نسخه بنیانگذاران، که با یک سپرده 100 دلاری کاملاً قابل استرداد نگهداری میشود، آغاز میشود. طبق گزارش The Verge، این قیمت پس از راهاندازی به 899 دلار افزایش مییابد. صفحه فروشگاه لجر نسخه بنیانگذاران را به عنوان محصولی که در تابستان 2027 ارسال میشود، فهرست کرده است.
ثروت شما دیجیتال است. دستگاهی که با آن مدیریت میکنید باید برای این کار ساخته شده باشد.
با لجر آتوم™ آشنا شوید: امنیت سختافزار پیشرو در صنعت، راحتی برنامههای روزمره شما، به علاوه کنترل بر ابزارهای هوش مصنوعی شما و یک پلتفرم در حال گسترش سریع از برنامهها، همه در یک دستگاه آماده کوانتومی.
نمایندگان پیشنهاد میدهند. شما تأیید میکنید. امضاکننده لجر شما اجرا میکند.
— لجر (@Ledger) 15 اکتبر 2026
عدم فروش مجدد
لجر از فروشندگان مجاز در جنوب شرق آسیا و هنگ کنگ خواسته است که فروش را متوقف کنند. خردهفروش آلمانی MediaMarkt نیز فروش را متوقف کرده است، طبق گزارش The Verge. لجر گفت که تیمهایش هر دستگاهی را که بررسی کردند، تمیز یافتند، از جمله واحدهایی که در فروشگاهها در آلمان خریداری و باز شده بودند.
این شرکت همچنین قوانین جدیدی برای فروشندگان تعیین کرد که از روز پنجشنبه اجرایی میشود و از فروشندگان خواسته است که محصولات لجر را از قفسهها و نمایشها دور نگهدارند و در هنگام خرید، موجودی را از پشت فروشگاه تحویل دهند. لجر همچنین به آنها یادآوری کرد که یک دستگاه بازگشتی هرگز نمیتواند دوباره فروخته شود، حتی اگر به نظر برسد که باز نشده است.
بیانیه لجر گفت که همچنین در حال کار بر روی تدابیر در سطح محصول برای مقابله با این نوع حمله است. همچنین افزود که طراحی آتوم مانع از نفوذ به خواندن صفحهنمایش میشود. این طراحی عنصر امن و تراشههای کنترلکننده آن را در یک محفظه قرار میدهد که هرگونه تلاش برای سوراخ کردن یا باز کردن آن را شناسایی میکند. آتوم همچنین حذف صفحهنمایش یا پوشش پشتی خود را شناسایی میکند و هر پوشش پشتی به یک دستگاه خاص متصل است.
راهاندازی پس از حمله ایمپلنت
این راهاندازی چند روز پس از آن انجام شد که لجر شروع به بررسی یک خروج 86 میلیون دلاری مشکوک مرتبط با فروشنده CryptoBilis کرد، که یک فروشنده مجاز لجر در اندونزی، مالزی و فیلیپین است.
در 10 اکتبر، لجر تأیید کرد که یک ایمپلنت سختافزاری غیرمجاز در یکی از دستگاههای کاربران متاثر وجود دارد. سپس، قبل از رویداد روز پنجشنبه، حساب خود را از این حمله منتشر کرد و گفت که یک گروه جنایی ماهها دستگاههای واقعی را خریداری کرده و آنها را با قطعات پنهانی که عبارت بازیابی را در حین راهاندازی ضبط میکنند، تجهیز کرده است.
این گروه سپس دستگاهها را دوباره از طریق فروشندگان در جنوب شرق آسیا به فروش گذاشت. لجر هیچ نقصی در تراشه، سیستمعامل یا سرورهای خود پیدا نکرد.
“این یک حمله زنجیره تأمین سیستماتیک نبود؛ این یک حمله توزیع محلی بود،” شرکت اعلام کرد.
دستهبندیها
ادامه مطلب
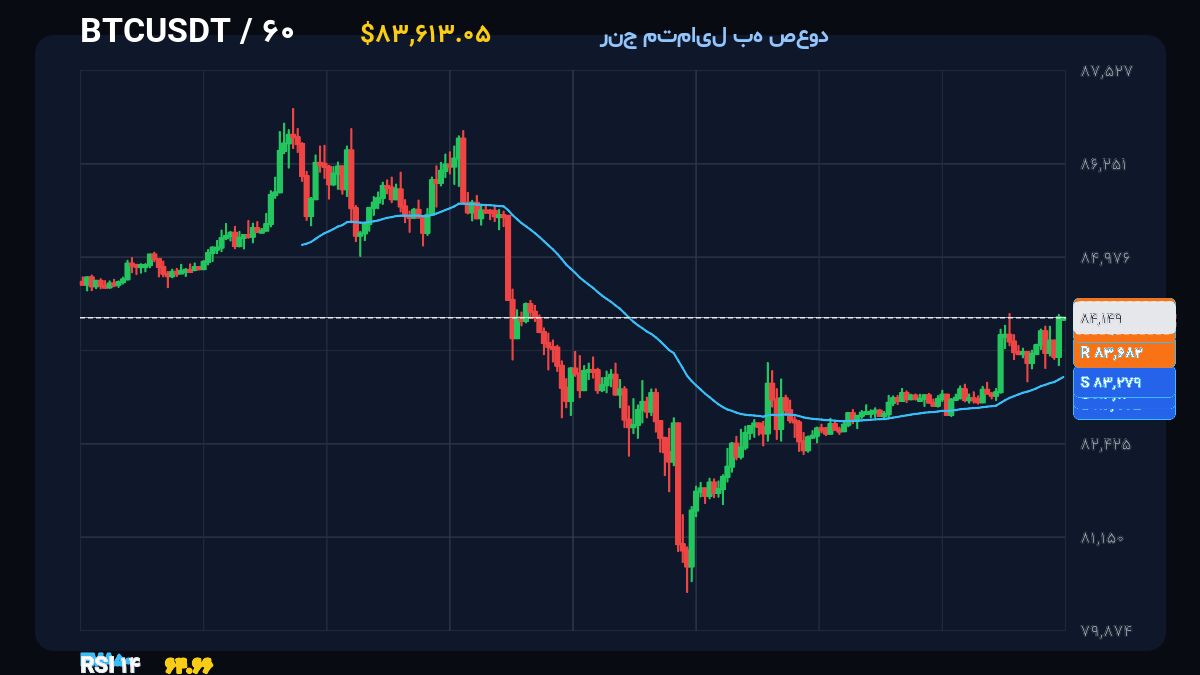
تحلیل بیتکوین امروز ۱۴۰۵/۰۷/۲۰ بیتکوین در محدودهای حساس معامله میشود؛ جایی که فاصله قیمت با حمایت و مقاومت نزدیک کم شده و بازار برای انتخاب جهت بعدی به تأیید بیشتری نیاز دارد. در زمان نگارش این تحلیل، بیتکوین با قیمت حدود 83,613.05 دلار در حال معامله است. سقف ۲۴ ساعت اخیر در محدوده 84,198.99 دلار و کف ۲۴ ساعت اخیر در محدوده 82,975.37 دلار ثبت شده است. تغییرات ۲۴ ساعته قیمت نیز حدود +0.70%...
اتریوم به سمت ۲.۵۵ هزار دلار در حال بهبود است، پس از اینکه خریداران به آخرین فروش نزدیک به یک منطقه تقاضای کلیدی واکنش نشان دادند. این بازگشت ساختار صعودی کلی را حفظ میکند، اما ETH هنوز نیاز دارد تا عرضه بالایی را دوباره به دست آورد تا بهبودی پایدارتر را نشان دهد. تحلیل قیمت اتریوم: نمودار روزانه در بازه زمانی روزانه، اصلاح اتریوم به منطقه تقاضای ۲.۳۶ هزار تا ۲.۴۲ هزار دلار گسترش یافت قبل از...

چارلز هاسکینسون استدلال کرده است که شبکه میدنایت کاردانو در نهایت بر زکش غلبه خواهد کرد و به توسعههایی از جمله عوامل خصوصی، افشای انتخابی و یک هسته دیفای که برای کار در زنجیرههای اصلی طراحی شده است، اشاره کرده است. ادعای او در حالی مطرح میشود که زکش به طور قابل توجهی بالاتر از سطح یک سال پیش خود معامله میشود، در حالی که توکن NIGHT میدنایت تقریباً 78٪ زیر بالاترین سطح تاریخی خود باقی مانده...
[بیانیه مطبوعاتی – شهر بلیز، بلیز، ۲۳ سپتامبر ۲۰۲۶] جوایز تجمعی موتور BC از اواخر ماه مه بیش از چهار برابر افزایش یافته است، در حالی که سرعت میانگین روزانه انباشت جوایز به طور تقریبی ۴۶٪ نسبت به دوره قبلی افزایش یافته است. موتور BC.GAME به یک نقطه عطف بزرگ دیگر دست یافته است، با جوایز تجمعی که توسط دارندگان واجد شرایط $BC کسب شده است، از ۸.۶ میلیون BCD، معادل با بیش از ۸.۶ میلیون دلار...
XRP پس از یک بازیابی شدید از ناحیه ۱.۰۰ دلار در حال تثبیت است و قیمت اکنون به خوبی بالای نواحی حمایت اصلی که در نمودار روزانه قابل مشاهده است، قرار دارد. ساختار کلی بهبود یافته است، اگرچه نمودار ۴ ساعته نشان میدهد که XRP هنوز زیر یک خط روند نزولی معامله میشود و همچنان تحت فشار ناحیه مقاومت ۱.۶۰-۱.۷۰ دلار قرار دارد. تحلیل قیمت XRP: جفت USDT در بازه زمانی روزانه، XRP یک بازگشت قابل توجه از...